Κυβερνοεπιθέσεις στα ψυγεία: Πάνω από 300 ελεγκτές ψύξης εκτεθειμένοι στην Ελλάδα – Τι συνιστά η Εθνική Αρχή Κυβερνοασφάλειας
Η Εθνική Αρχή Κυβερνοασφάλειας εντόπισε πάνω από 300 συστήματα συνδεδεμένα στο διαδίκτυο, χωρίς να έχουν καταγραφεί επίσημα αντίστοιχες παραβιάσεις· ζητά αποσύνδεση ή ασφαλή πρόσβαση
ΣΕ ΑΥΤΟ ΤΟ ΑΡΘΡΟ
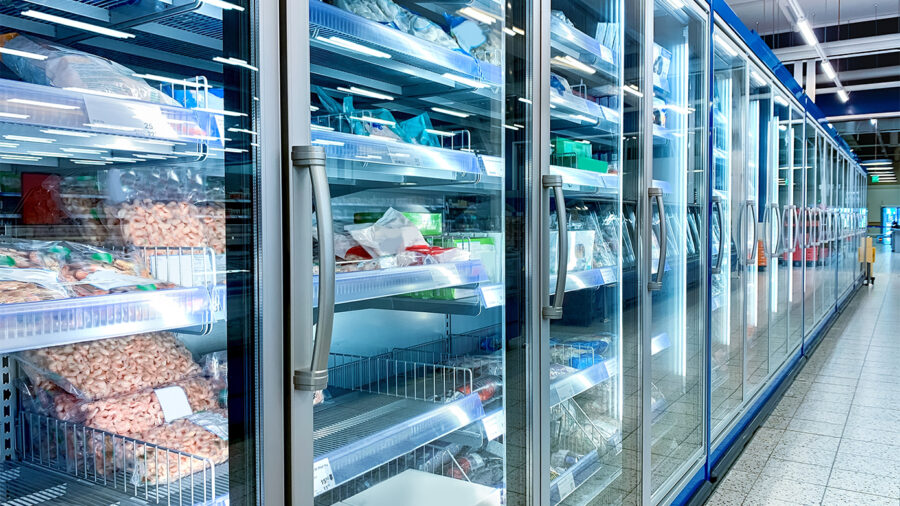
Ένα ψυγείο σε σούπερ μάρκετ δεν θεωρείται συνήθως προφανής στόχος κυβερνοεπίθεσης. Αν, ωστόσο, η θερμοκρασία του ρυθμίζεται μέσω συσκευής με σύνδεση στο διαδίκτυο, μη εξουσιοδοτημένη πρόσβαση μπορεί να καταστρέψει τρόφιμα και να αναστείλει τη λειτουργία του καταστήματος.
Τα περιστατικά κυβερνοεπιθέσεων τον Οκτώβριο και τον Νοέμβριο σε ευρωπαϊκά συστήματα εμπορικής ψύξης έφεραν στο προσκήνιο τον κίνδυνο.
Το βασικό ερώτημα για την Ελλάδα, όπως σημειώνει το ertnews.gr, είναι πόσα παρόμοια συστήματα είναι ακόμη εκτεθειμένα και με ποια ταχύτητα μπορούν να αντιδράσουν οι επιχειρήσεις.
Η εξέλιξη των περιστατικών στην Ευρώπη
Τον Οκτώβριο, επιθέσεις σε εγκαταστάσεις ψύξης στη Γαλλία οδήγησαν σε απώλειες τροφίμων. Στις αρχές Νοεμβρίου καταγράφηκαν συμβάντα και σε άλλες ευρωπαϊκές χώρες, όπως το Βέλγιο, η Σουηδία και η Ιρλανδία. Εκεί, αλυσίδα σούπερ μάρκετ γνωστοποίησε πρόβλημα σε συγκεκριμένο τύπο εξοπλισμού σε 13 καταστήματά της και απέσυρε προσωρινά προϊόντα ψυγείου και κατάψυξης, σύμφωνα με το Reuters. Οι συνέπειες ενδέχεται να πλήξουν όχι μόνο τα δεδομένα μιας επιχείρησης, αλλά και άμεσα τα προϊόντα που διαθέτει.
Κεντρικό ρόλο έχουν οι ελεγκτές ψύξης: μέσω αυτών οι υπεύθυνοι και οι τεχνικοί συντήρησης παρακολουθούν τα μηχανήματα και τροποποιούν τις ρυθμίσεις τους από απόσταση. Παρότι πρόκειται για χρήσιμη δυνατότητα, ένας ελεγκτής εκτεθειμένος στο δημόσιο διαδίκτυο μπορεί να αποτελέσει σημείο παρέμβασης τρίτων, αν δεν υπάρχουν επαρκείς δικλίδες πρόσβασης. Η υπηρεσία κυβερνοασφάλειας της Σιγκαπούρης σημειώνει πως ο ακριβής τρόπος με τον οποίο εισήλθαν οι δράστες δεν έχει εξακριβωθεί σε όλα τα περιστατικά.
Τα δεδομένα για την Ελλάδα
Στις 14 Οκτωβρίου, η Εθνική Αρχή Κυβερνοασφάλειας είχε εκδώσει προειδοποίηση για ευπάθειες σε ελεγκτές εμπορικής ψύξης, έχοντας εντοπίσει πάνω από 300 συστήματα αυτού του τύπου στην Ελλάδα με πρόσβαση μέσω διαδικτύου. Το στοιχείο αφορά την έκθεση σε κίνδυνο και όχι 300 παραβιάσεις. Στις 5 Νοεμβρίου, η Αρχή έκανε λόγο για καταγγελίες προβλημάτων ψύξης, κυρίως σε κρεοπωλεία, που τεχνικοί συνέδεαν με μη εξουσιοδοτημένες μεταβολές στις ρυθμίσεις. Εξήγησε, παράλληλα, ότι μέχρι εκείνη τη στιγμή δεν είχε καταγραφεί επίσημα τέτοιο περιστατικό στις υπηρεσίες της. Νεότερη ενημέρωση της Ένωσης Σούπερ Μάρκετ Ελλάδας, την οποία μετέδωσε η ΕΡΤ, ανέφερε ότι δεν είχε εντοπιστεί αντίστοιχο πρόβλημα σε ελληνική αλυσίδα.
Στην Ελλάδα λειτουργεί Εθνική Αρχή Κυβερνοασφάλειας, έχει ενσωματωθεί η ευρωπαϊκή οδηγία NIS2 και έχει δημοσιευθεί στρατηγική κυβερνοασφάλειας για την περίοδο 2026-2030. Παράλληλα, η Ευρωπαϊκή Επιτροπή έχει στηρίξει την ενίσχυση των ελληνικών φορέων που προστατεύουν κρίσιμες υποδομές. Το πλαίσιο αυτό αφορά την εποπτεία και τη συνεργασία, αλλά δεν μετρά την ασφάλεια κάθε επιμέρους εγκατάστασης. Η ανθεκτικότητα ενός κρεοπωλείου, μιας αποθήκης ή ενός μεγάλου δικτύου καταστημάτων εξαρτάται επίσης από τον εξοπλισμό, τις ενημερώσεις του και τα δικαιώματα πρόσβασης εξωτερικών συνεργατών.
Στις συστάσεις της, η Αρχή περιλαμβάνει την αποσύνδεση των ελεγκτών από το δημόσιο διαδίκτυο, την προστασία της αναγκαίας απομακρυσμένης πρόσβασης, την αλλαγή των προκαθορισμένων κωδικών και την αντικατάσταση συσκευών που δεν υποστηρίζονται πια. Αν μια βλάβη δημιουργήσει αμφιβολίες για την ασφαλή συντήρηση των τροφίμων, ο ΕΦΕΤ υπενθυμίζει πως τα προϊόντα που επηρεάστηκαν πρέπει να αποσυρθούν. Επίσης, ο αρμόδιος φορέας πρέπει να ενημερώνεται για κάθε περιστατικό που ενδέχεται να θέσει σε κίνδυνο την ασφάλεια των προϊόντων.
Οι εκτιμήσεις των διεθνών αρχών
Για τις αμερικανικές αρχές, οι επιθέσεις σε βιομηχανικά συστήματα ψύξης συνιστούν συνεχιζόμενη απειλή. Όπως προειδοποιούν, η μεταβολή των θερμοκρασιακών ρυθμίσεων μπορεί να οδηγήσει σε απώλεια αποθεμάτων και, υπό προϋποθέσεις, να δημιουργήσει κινδύνους για τον εξοπλισμό ή την ασφάλεια. Η γερμανική αρχή κυβερνοασφάλειας έχει αναφέρει ότι παραμένουν ευάλωτα ορισμένα συστήματα ψύξης. Στη Βρετανία, εντοπίστηκε διαφορετική αδυναμία και αντιμετωπίστηκε προτού γίνει ευρύτερη εκμετάλλευσή της.
Η επισήμανση αφορά και άλλους τομείς πέρα από την ψύξη. Η υπηρεσία της Σιγκαπούρης καταγράφει παρόμοιους κινδύνους όπου ο απομακρυσμένος έλεγχος δεν προστατεύεται επαρκώς, όπως σε κτίρια, αποθήκες, μονάδες υγείας, δίκτυα ύδρευσης και βιομηχανικές εγκαταστάσεις. Για το προσεχές διάστημα, ο ευρωπαϊκός οργανισμός ENISA εκτιμά ότι οι οργανισμοί θα εξακολουθήσουν να αντιμετωπίζουν συνδυασμένες απειλές από κυβερνοέγκλημα, κατασκοπεία και επιθέσεις που σχετίζονται με γεωπολιτικές εξελίξεις.
Ο ENISA αναφέρεται ακόμη στη συνεχιζόμενη επίδραση του ransomware, καθώς και στην ολοένα μεγαλύτερη αξιοποίηση εργαλείων τεχνητής νοημοσύνης από επιτιθέμενους. Πρόκειται για εκτίμηση των τάσεων και όχι για πρόβλεψη συγκεκριμένης κυβερνοεπίθεσης στην Ελλάδα.